
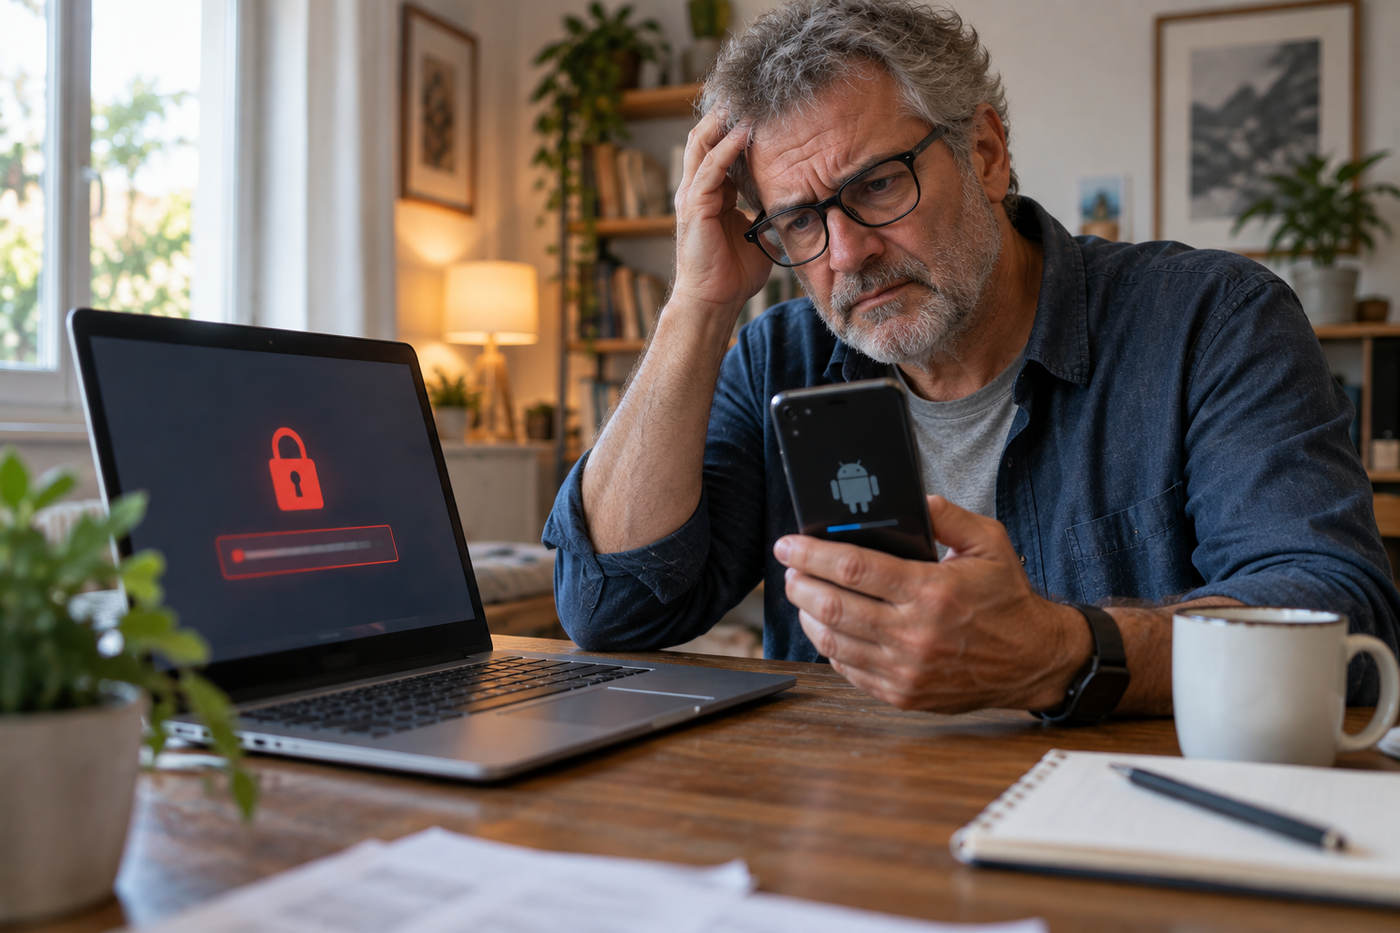
Non ! Installer une application bancaire n’est pas sans risque !
Depuis ce lundi 21 septembre, les clients de certaines banques ne peuvent plus consulter leurs comptes ni effectuer le moindre virement depuis leur ordinateur sans authentification via l’application mobile de la banque … mais cela pose un problème de taille.
Motif invoqué : la directive européenne DSP2, qui impose l’authentification forte. Seule solution proposée : installer l’application mobile de la banque. Or en France, près d’un tiers des smartphones Android fonctionnent sur des versions qui ne reçoivent plus de correctifs de sécurité, et près de 16 % des personnes de 15 ans et plus n’ont pas de smartphone. Une situation qui irait à l’encontre des recommandations de la Banque de France.
« Non, pas d’autre solution »
L’expérience d’un client Monabanq ce lundi 21 septembre 2026. Avant, il recevait un SMS avec un code de confirmation à fournir sur le site web. Désormais un message s’affiche à chaque tentative de connexion : dans le cadre de la DSP2, l’accès à l’espace client est désormais soumis à une authentification forte, et le client « ne dispose pas de moyen d’authentification forte ». La banque l’invite à télécharger son application mobile. Un lien « En savoir plus » est présent mais ne mène nulle part : il recharge simplement la page.
Gérard, client de Monabanq, a contacté le service client pensant qu’il devait bien exister une solution pour les clients sans smartphone par exemple.
Réponse : il n’existe pas d’autre solution, le client doit s’équiper. Son téléphone, un Huawei P30 sorti en 2019, fonctionne sous Android 10 et ne reçoit plus de mises à jour de sécurité depuis environ 3 ans et il limite fortement l’installation d’applications par sécurité. Pourtant, cet ancien haut de gamme fonctionne encore parfaitement : fluide, 4G, la batterie tient encore plusieurs jours.
Mais les conséquences sont là : impossible de suivre le solde de ses comptes, d’ajouter un bénéficiaire, de faire un virement, ou même d’écrire à son conseiller via la messagerie personnelle.
La directive impose la sécurité, pas le smartphone
La DSP2 exige que l’accès aux comptes en ligne repose sur deux facteurs d’authentification. Elle n’impose en revanche aucun support particulier. En France, l’Observatoire de la sécurité des moyens de paiement, rattaché à la Banque de France, rappelle que les clients doivent pouvoir choisir leur solution d’authentification, et invite les prestataires de paiement à proposer au moins une méthode alternative et gratuite à l’application. Des solutions existent : la combinaison d’un code à usage unique, reçu par SMS ou par serveur vocal, et d’un code personnel communiqué en amont, ou encore des boîtiers physiques générateurs de codes, déjà utilisés par plusieurs réseaux bancaires. francenummoneyvox
Le législateur européen est allé plus loin. Après un accord politique en novembre 2025, le futur règlement européen sur les services de paiement (RSP) prévoit que les prestataires devront proposer au moins une méthode d’authentification adaptée aux personnes sans smartphone, en situation de handicap ou à faible maîtrise numérique. Mais son application effective n’est pas attendue avant 2027-2028. D’ici là, les clients dépendent du bon vouloir de leur banque. DSP3 et RSP : ce qui change pour les services de paiement +2
Un tiers des smartphones Android ne sont plus protégés
Le choix du « tout application » pose un problème de sécurité rarement évoqué : la fiabilité d’une application bancaire dépend de celle du système sur lequel elle tourne.
Android
En France, Android équipe environ 64 % des smartphones, contre 36 % pour iOS. Or les correctifs de sécurité publiés chaque mois par Google en 2026 ne concernent plus que les versions 14 et suivantes d’Android : en septembre, les failles critiques ont été corrigées pour les versions 14, 15, 16 et 17. statcounterandroid. Mieux vaut être prudent avec un système plus ancien.
Dans le même temps, en août 2026, Android 13 représentait encore 15,8 % du parc français, Android 12 8,7 % et Android 11 7,4 %, sans compter les versions plus anciennes. Au total, au moins un appareil Android sur trois tourne sur une version privée de correctifs. Rapporté à l’ensemble des smartphones, cela représente environ un appareil sur cinq. statcounter
Apple IOS
Côté Apple, la situation est meilleure, mais pas parfaite. En principe, seule la dernière version d’iOS est supportée, Apple rétroportant parfois des correctifs critiques vers d’anciennes versions sans garantie. iOS 17, par exemple, ne reçoit plus aucun correctif depuis mai 2025. endoflifeendoflife
« Serions-nous condamnés à renouveler nos appareils pourtant parfaitement opérationnels? »
Ce vieillissement n’a rien de marginal : il est aussi économique et écologique. La proportion de personnes disposant d’un smartphone d’occasion ou reconditionné est stable depuis quatre ans, autour de 20 %, et plus élevée chez les ménages modestes. Garder son téléphone plus longtemps, c’est précisément ce que les pouvoirs publics encouragent. arcep
Des cibles de choix pour les cybercriminels
+56 % d’attaques sur Android en 2025 via cheval de Troie bancaire
Installer une application bancaire sur un appareil qui ne bénéficie plus de mise à jour de sécurité n’est pas un risque théorique. Selon Kaspersky, les attaques par cheval de Troie bancaire sur Android ont augmenté de 56 % en 2025 par rapport à l’année précédente, et le nombre de nouveaux fichiers d’installation de ces malwares a atteint 255 090, soit une hausse de 271 % en un an. Selon le rapport 2026 de Zimperium, ces chevaux de Troie détournent les sessions légitimes, interceptent les authentifications et les appels tout en échappant aux outils de sécurité traditionnels. Selon Kaspersky, le nombre d’attaques par cheval de Troie bancaire sur smartphones a augmenté de 58% en 2025 – Linformation.ma +2
Sur un système à jour, une partie de ces techniques est bloquée. Sur un système qui ne reçoit plus de correctifs, les failles connues restent exploitables. En imposant l’application comme unique porte d’entrée, la banque place une partie de ses clients devant un choix absurde : renoncer à ses comptes en ligne, ou s’exposer à la fraude que l’authentification forte est censée prévenir.
Et France identité ?
L’application France Identité sert à prouver son identité en ligne ou à créer des justificatifs à usage unique sans dévoiler l’intégralité de sa pièce d’identité. Si un pirate accède aux données présentes dans l’application ou dérobe l’identité numérique, il pourait tenter de réaliser des démarches en votre nom : usurpation d’identité ou fraude administrative.
C’est pour ces raisons que cette application de l’État relève régulièrement ses exigences : annoncée compatible avec Android 8 lors de sa généralisation en 2024, France Identité exige aujourd’hui Android 11 au minimum.
Un seuil de compatibilité qui reste d’ailleurs en dessous des versions encore corrigées par Google, preuve que « compatible » ne veut pas dire « à jour. Le P30 de notre lecteur ne remplit même pas ces conditions. Wikipedia
La tablette, une fausse bonne idée
Installer l’application sur une tablette ne règle pas le problème, au contraire.
Les tablettes sont renouvelées moins souvent que les téléphones. En France, Android équipe environ 54 % des tablettes, contre 45 % pour iOS. Et parmi les tablettes Android, en août 2026, les versions 14, 15 et 16 totalisaient environ 42 % du parc, tandis qu’Android 11, 12 et 8.1 en représentaient à elles seules près de 31 %.
Moins d’une tablette Android sur deux tourne donc sur une version encore corrigée. statcounterstatcounter
Mon téléphone est-il encore protégé, comment vérifier en 1 minute ?
La manipulation est la même sur un téléphone et sur une tablette de la même marque.
Sur un iPhone ou un iPad
- Ouvrez l’application Réglages (l’icône grise en forme de roue crantée).
- Appuyez sur Général.
- Appuyez sur Informations.
- Regardez la ligne Version d’iOS (ou Version d’iPadOS sur un iPad). Le premier nombre est celui qui compte : par exemple « 26.5 » signifie iOS 26.
Pour vérifier si une mise à jour vous attend : Réglages, puis Général, puis Mise à jour logicielle.
Sur un téléphone ou une tablette Android (Samsung, Xiaomi, Huawei, Oppo, Google Pixel…)
Les menus varient selon les marques, mais le chemin est presque toujours le même :
- Ouvrez l’application Paramètres (l’icône en forme de roue crantée).
- Faites défiler tout en bas et appuyez sur À propos du téléphone (ou À propos de la tablette).
- Sur un Samsung, appuyez ensuite sur Informations sur le logiciel.
- Repérez deux lignes :
- Version d’Android : un nombre, par exemple 13 ou 16.
- Niveau du correctif de sécurité Android (parfois « Correctif de sécurité ») : une date, par exemple « 1 août 2026 ».
Astuce si vous ne trouvez pas : dans l’application Paramètres, appuyez sur la loupe en haut de l’écran et tapez « version » ou « correctif ».
Pour vérifier si une mise à jour vous attend : Paramètres, puis Mise à jour logicielle ou Système, puis Mise à jour du système.
Comment lire le résultat (valable pour septembre 2026)
| Ce que vous voyez | Ce que cela veut dire |
|---|---|
| iOS ou iPadOS 26 ou 27 | Votre appareil reçoit les correctifs de sécurité |
| iOS 18 | Correctifs uniquement pour certains anciens modèles (iPhone XR, XS, XS Max) |
| iOS 17 ou plus ancien | Plus de correctifs réguliers : prudence pour les usages sensibles |
| Android 14, 15, 16 ou 17 et correctif de moins de 3 mois | Votre appareil est à jour |
| Android 14 ou plus, mais correctif ancien | Le fabricant ne suit plus votre modèle : prudence |
| Android 13 ou plus ancien | Plus de correctifs de sécurité : déconseillé pour une application sensible |
Le point clé sur Android : la date du correctif compte autant que la version. Un téléphone sous Android 14 dont le dernier correctif date de plus d’un an est aussi exposé qu’un vieil appareil, car c’est le fabricant, et non Google, qui envoie les mises à jour.
Attention : ces résultats ont une date de péremption !
Ce tableau est valable en septembre 2026. Il ne le sera plus dans un an. Renseignez-vous sur les versions d’Android et IOS qui continuent à recevoir des mises à jour de sécurité plusieurs fois par an, et surtout avant d’installer une application sensible.
Une course à la sécurité sans ligne d’arrivée
Vérifier aujourd’hui que son appareil est à jour ne garantit rien pour demain
Chaque année, Google et Apple publient une nouvelle version de leur système, et les plus anciennes sortent progressivement du support. Un smartphone parfaitement protégé en 2026 peut devenir vulnérable l’année suivante, sans que son propriétaire n’ait rien changé à ses habitudes.
Conditionner l’accès à ses comptes à une application mobile revient donc à imposer aux clients un renouvellement régulier de leur téléphone. Une logique qui entre en contradiction directe avec les politiques publiques encourageant l’allongement de la durée de vie des appareils, le reconditionnement et la réparation, et qui pèse d’abord sur les ménages modestes, les plus nombreux à conserver leur appareil longtemps ou à l’acheter d’occasion.
L’Union européenne a commencé à répondre à ce problème
Depuis juin 2025, les smartphones et tablettes mis sur le marché européen doivent recevoir des mises à jour de sécurité pendant au moins cinq ans après l’arrêt de leur commercialisation. Une avancée réelle, mais qui ne concerne que les appareils récents. Pour les millions de téléphones achetés avant cette date, la question reste entière.
Le piège des smartphones premier prix
Acheter un téléphone neuf ne garantit pas qu’il soit protégé
Sur Android, c’est le fabricant, et non Google, qui décide combien de temps il enverra les correctifs de sécurité. Et les écarts sont considérables selon les gammes.
Les modèles haut de gamme de Google et Samsung sont désormais suivis jusqu’à 7 ans. Mais les entrées de gamme restent loin du compte, même chez des marques qui annoncent de longues durées sur leurs modèles phares. Certains fabricants se limitent à 1 à 2 ans de mises à jour majeures et 2 à 3 ans de correctifs sur leurs modèles courants.
Des modèles très populaires sont déjà sortis du suivi
Chez Samsung, premier vendeur Android en France, les Galaxy A13 et A23, parmi les plus vendus du catalogue, ne reçoivent plus de correctifs depuis mai 2026. Des appareils de ce type peuvent pourtant encore se trouver neufs sur des places de marché en ligne ou en fin de stock, à un prix attractif. Le téléphone sort de sa boîte, mais sa sécurité est déjà périmée.
Un appareil neuf peut même être infecté d’origine
Le risque ne s’arrête pas aux mises à jour. Selon Kaspersky, des portes dérobées préinstallées comme Triada et Keenadu sont apparues plus souvent que les années précédentes, et certains acheteurs se procurent des appareils Android neufs déjà infectés sans le savoir. Intégrées au micrologiciel, ces portes dérobées donnent aux attaquants un contrôle total de l’appareil. Ces cas concernent surtout des appareils à très bas prix de marques peu connues, vendus hors des circuits habituels.
Ce que dit la loi depuis 2025
L’Union européenne a fixé un plancher. Depuis le 20 juin 2025, les smartphones et tablettes vendus dans l’Union doivent recevoir des mises à jour du système pendant au moins 5 ans après la fin de commercialisation du modèle. Les correctifs de sécurité doivent en outre être déployés dans un délai de quatre mois après leur mise à disposition par Google. Une vraie protection, mais qui ne concerne que les modèles mis sur le marché depuis cette date. Et des observateurs relèvent que le texte comporte des zones floues sur la portée exacte de cette obligation.
Quid des smartphones vendus par des vendeurs situés en Asie sur des place de marché comme Amazon. Pas certains qu’ils respectent cette directive ou même qu’ils en aient connaissance.
Les bons réflexes avant d’acheter
- Vérifier la date de sortie du modèle, pas seulement la date d’achat. Un téléphone sorti en 2022 et vendu neuf en 2026 a déjà consommé une bonne partie de son suivi.
- Chercher la durée de mises à jour annoncée par le fabricant sur sa fiche produit ou son site. Depuis juin 2025, l’étiquette énergie européenne doit aussi l’indiquer et il existe de grande disparité entre les marques.
- Se méfier des marques inconnues vendues à très bas prix sur les places de marché, nombre de ces smartphones sont vendus avec Android 13. Vous achetez alors un smartphone neuf mais absolument pas fiable niveau sécurité.
- Après l’achat, vérifier la date du correctif de sécurité : si elle date déjà de plusieurs mois sur un téléphone neuf, c’est un mauvais signe.
Et ceux qui n’ont ni smartphone ni tablette ?
Reste une population tout simplement exclue. Selon l’Insee, en 2025, 84,2 % des personnes de 15 ans ou plus disposent d’un smartphone et 40,5 % d’une tablette, tandis que 7,2 % ne possèdent ni ordinateur, ni smartphone, ni tablette. Chez les plus âgés, l’écart se creuse : seuls 48,5 % des 75 ans ou plus ont un smartphone. S’y ajoutent les difficultés d’usage : 34 % des 16-74 ans n’utilisent pas Internet ou ne maîtrisent pas les notions de base dans au moins un domaine numérique essentiel. Équipement des personnes en outils numériques selon différentes caractéristiques +2
Quelles solutions ?
Les alternatives techniques existent et sont éprouvées : code par SMS couplé à un code personnel, serveur vocal, boîtier générateur de codes, ou clés de sécurité physiques. Plusieurs banques françaises les proposent déjà. Le futur règlement européen devrait les rendre obligatoires, mais pas avant 2027.
En attendant, les clients concernés peuvent adresser une réclamation écrite à leur banque en invoquant la recommandation de l’Observatoire de la sécurité des moyens de paiement, saisir le médiateur bancaire en l’absence de réponse satisfaisante, et signaler la situation à la DGCCRF via SignalConso. C’est la démarche engagée par Gérard.
La question de fond demeure : une mesure de sécurité qui pousse les clients à installer une application bancaire sur un appareil vulnérable, ou qui les prive de l’accès à leurs propres comptes, remplit-elle vraiment son objectif ?
Sources :
- StatCounter, versions Android en France
- StatCounter, versions Android sur tablette en France
- StatCounter, OS mobiles en France
- StatCounter, OS tablettes en France
- Android Security Bulletin, septembre 2026
- endoflife.date, iOS
- Insee, équipement numérique 2025
- Insee Focus, compétences numériques
- Arcep, Baromètre du numérique 2026
- Francenum.gouv.fr, authentification forte
- Moneyvox, authentification forte
- France Épargne, PSD3 et PSR
- Signaturit, DSP3 et RSP
- Nuvelia, PSD3 et PSR
- Global Security Mag, rapport Kaspersky
- Servicesmobiles.fr, rapport Zimperium
- Wikipédia, France Identité
- France Identité, site officiel
- App Store, France Identité
- Presse-citron, fiche France Identité
- Google Play, France Identité
- Ministère de l’Intérieur, généralisation de France Identité